Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
Глава 5. Методика анализа и регулирования рисков при реализации нескольких угроз удаленного доступа к элементам иткс
5.1. Выбор параметров для осуществления количественного анализа рисков иткс
5.1.1. Определение видов ущерба иткс при реализации угроз удаленного доступа к ее элементам
Под риском будем понимать количественную величину, характеризующую возможность нанесения ИТКС некоторого ущерба. Величина риска определяется значением вероятности p нанесения ущерба и количественным значением u этого ущерба.
Разрабатываемой риск-моделью ИТКС является математическая модель, учитывающая воздействие на ИТКС всего множества исследуемых угроз, сформированного в главе 1, а также применение тех или иных комплексов мер защиты из множества, сформированного в главе 2, причем выходным параметром этой модели является интегральный риск для ИТКС, функционирующей в заданных условиях. Таким образом, регулирование рисков ИТКС происходит посредством вариации комплексов мер защиты. На основе полученных величин риска возможно выбрать оптимальный комплекс мер для каждой исследуемой ИТКС.
Для корректного выбора параметров при осуществлении количественного анализа риска атакуемой системы применим следующую схему воздействия на защищаемый объект (рис. 5.1). Элементами ее являются:
1) субъект воздействия (источник угрозы) — активная составляющая процесса, способная влиять на другие составляющие посредством выполнения каких-либо действий;
2) процесс реализации воздействия — конкретная операция или сценарий, осуществляемая субъектом для достижения своей цели;
3) объект воздействия — пассивная составляющая процесса, находящаяся под влиянием субъекта;
4) предмет воздействия — цель действий субъекта (предметом может являться какое-либо свойство объекта, характеристика или ее определенное значение [83]).
Рассмотрим описанную схему в контексте реализации угроз удаленного доступа к элементам ИТКС, охарактеризовав составляющие схемы некоторыми параметрами, на которых и будет основана модель риск-анализа (рис. 5.1).
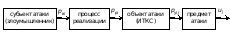
Рис. 5.1. Схема атаки на ИТКС и параметры, соответствующие ее составляющим
На схеме обозначено:
pвi — вероятность возникновения i-й атаки,
pрi — вероятность реализации i-й атаки,
pуij — вероятность нанесения ущерба вида j в результате реализации i-й атаки,
uj — величина нанесенного ущерба вида j.
Далее необходимо рассмотреть методику определения перечисленных параметров.
На основе проведенного в главах 1 и 2 исследования рассматриваемых атак сделаем вывод о виде ущерба, наносимого ИТКС в результате их реализации. Разделение видов ущерба в данной задаче подразумевает построение нескольких различных независимых распределений риска для каждого вида ущерба. Вид наносимого ущерба целесообразно связать с предметом реализуемой на ИТКС атаки.
Некоторые из рассматриваемых атак (атаки, подразумевающие перехват трафика сети: сниффинг пакетов, внедрение ложного объекта), при их успешной реализации дают злоумышленнику возможность чтения всех пакетов, предназначенных для атакованного хоста, а следовательно, в случае отсутствия надежных криптографических мер защиты, влечет нарушение конфиденциальности информации в системе [40].
Атаки отказа в обслуживании и нарушения маршрутизации направлены на дезорганизацию функционирования атакуемого хоста или подсети, что приводит к нарушению доступности информации в системе.
Однако главной целью злоумышленника обычно является вход в систему с привилегиями легального пользователя, что позволяет ему действовать от его имени и может повлечь любые негативные последствия, поскольку в данном случае злоумышленник способен осуществлять, как чтение и модификацию всей информации, доступной данному пользователю, так и инициировать любые команды, разрешенные ему.
Таким образом, предметами рассматриваемых атак могут являться конфиденциальность и доступность обрабатываемой в ИТКС информации, а также привилегии ее пользователей. Соответственно, видами ущерба являются ущерб от нарушения конфиденциальности информации, от нарушения доступности и от нарушений при реализации несанкционированного входа злоумышленника в систему с правами легального пользователя.
Теоретически наилучшим для построения риск-модели является такой подход к оценке ущерба, при котором любой ущерб ИТКС, вызванный реализацией угроз различного характера приводится к одинаковой единице измерения, например, рублям. Однако вопрос оценки ценности информации в настоящее время изучен недостаточно хорошо, чтобы существовала возможность однозначного определения денежного эквивалента ущерба нарушений конфиденциальности, целостности и доступности информации.
Ущербы могут быть рассчитаны, исходя из предназначения и специфики каждой конкретной ИТКС и с учетом важности для нее каждого из предметов воздействия. Поэтому в данной модели за основу величины ущерба взято количество успешно реализованных атак, соответствующих определенному виду угроз, а риск для каждого из предметов атак рассчитывается отдельно.
5.1.2. Определение взаимосвязей между атаками и их отношения к видам наносимого ущерба
Необходимо отметить, что некоторые из рассматриваемых атак, например, перехват паролей, могут являться этапами реализации более сложных атак и в отдельности либо не причинять системе ущерба ни одного из перечисленных видов, либо причинять ущерб вида, отличного от характера результата сложной атаки.
Рассмотрим эти взаимосвязи и последовательности более подробно.
Атака «сниффинг пакетов» при ее успешной реализации приводит к нарушению конфиденциальности информации атакуемого сегмента сети, однако другой ее целью является анализ не всей перехватываемой информации, а аутентификационных данных пользователей, которые могут передаваться по сети в незашифрованном виде, для последующего несанкционированного входа в систему.
Это же утверждение справедливо и для атак внедрения в сеть ложного объекта, за исключением межсегментной атаки на систему маршрутизации, когда предметом атаки является нарушение доступности информации.
Сканирование портов само по себе не наносит непосредственного ущерба системе, однако является важным этапом всех удаленных атак, имеющих различные цели.
Атака «отказ в обслуживании» предназначена для нарушения доступности атакуемого хоста или подсети, однако также может являться этапом атаки «подмена доверенного объекта».
Конечным результатом атак, связанных с непосредственным доступом и с подменой доверенного объекта сети является вход в систему с правами атакованного пользователя. Отношения рассматриваемых атак к возможным видам ущерба приводятся в табл. 5.1.
Таблица 5.1
Отношение атак к возможным видам наносимого ущерба
Номер атаки |
Наименование атаки |
Характеристика по местоположению злоумышленника |
Конечный результат атаки или ее возможные последствия |
||
Нарушение конфиденциальности |
Нарушение доступности |
Вход в систему с правами легального пользователя |
|||
1 |
2 |
3 |
4 |
5 |
6 |
0.1 |
Вход в ОС посредством сброса пароля |
непосредственная |
|
|
результат |
0.2 |
Подбор пароля ОС посредством хищения файла паролей |
непосредственная |
|
|
результат |
1.1 |
Сниффинг пакетов в сети без коммутаторов |
внутрисегментная |
результат |
|
последствия |
1.2 |
Сканирование портов |
внутрисегментная |
последствия |
последствия |
последствия |
1.3 |
Отказ в обслуживании |
внутрисегментная |
|
результат |
|
1.4 |
Внедрение ложного объекта (APR-спуфинг) |
внутрисегментная |
результат |
|
последствия |
Продолжение табл. 5.1
1 |
2 |
3 |
4 |
5 |
6 |
1.5 |
Внедрение ложного объекта путем навязывания ложного маршрута |
внутрисегментная |
результат |
|
последствия |
1.6 |
Подмена доверенного объекта сети |
внутрисегментная |
|
|
результат |
1.7 |
Подмена доверенного объекта сети (перехват сессии) |
внутрисегментная |
|
|
результат |
1.8 |
Внедрение ложного DNS-сервера |
внутрисегментная |
результат |
|
последствия |
2.2 |
Сканирование портов |
межсегментная |
последствия |
последствия |
последствия |
2.3 |
Отказ в обслуживании |
межсегментная |
|
результат |
|
2.4 |
Внедрение ложного объекта (APR-спуфинг) |
межсегментная |
результат |
|
последствия |
2.5 |
Внедрение ложного объекта путем навязывания ложного маршрута |
межсегментная |
|
результат |
|
2.6 |
Подмена доверенного объекта сети |
межсегментная |
|
|
результат |
2.8 |
Внедрение ложного DNS-сервера |
межсегментная |
результат |
|
последствия |