Дипломная работа: Автоматизация бизнес-процессов взаимоотношения с клиентами компании "БИЛАЙН"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
24
Таблица 1
Расчет эффекта внедрения
Действие сотрудника
делопроизводства
Время,
затрачиваемое
при базовой
технологии/
мин.
Время,
затрачиваемое
по
предлагаемому
варианту/мин.
Получение заявок от
клиентов
30–40
5–10
Регистрация заявок
35
3
Звонки клиентам с
информацией об акциях и
скидках
30
3
Прием претензий по
продуктам
30
5
Ответы на вопросы
клиентов
10
7
Ведение списка клиентов
20
10
Итого, минут:
165
38
Таким образом, при существующей системе на совершение указанных в
таблице действий необходимо потратить около 3 часов. При внедрении
предлагаемой системы это время сокращается до 38 минут, то есть в несколько
раз.
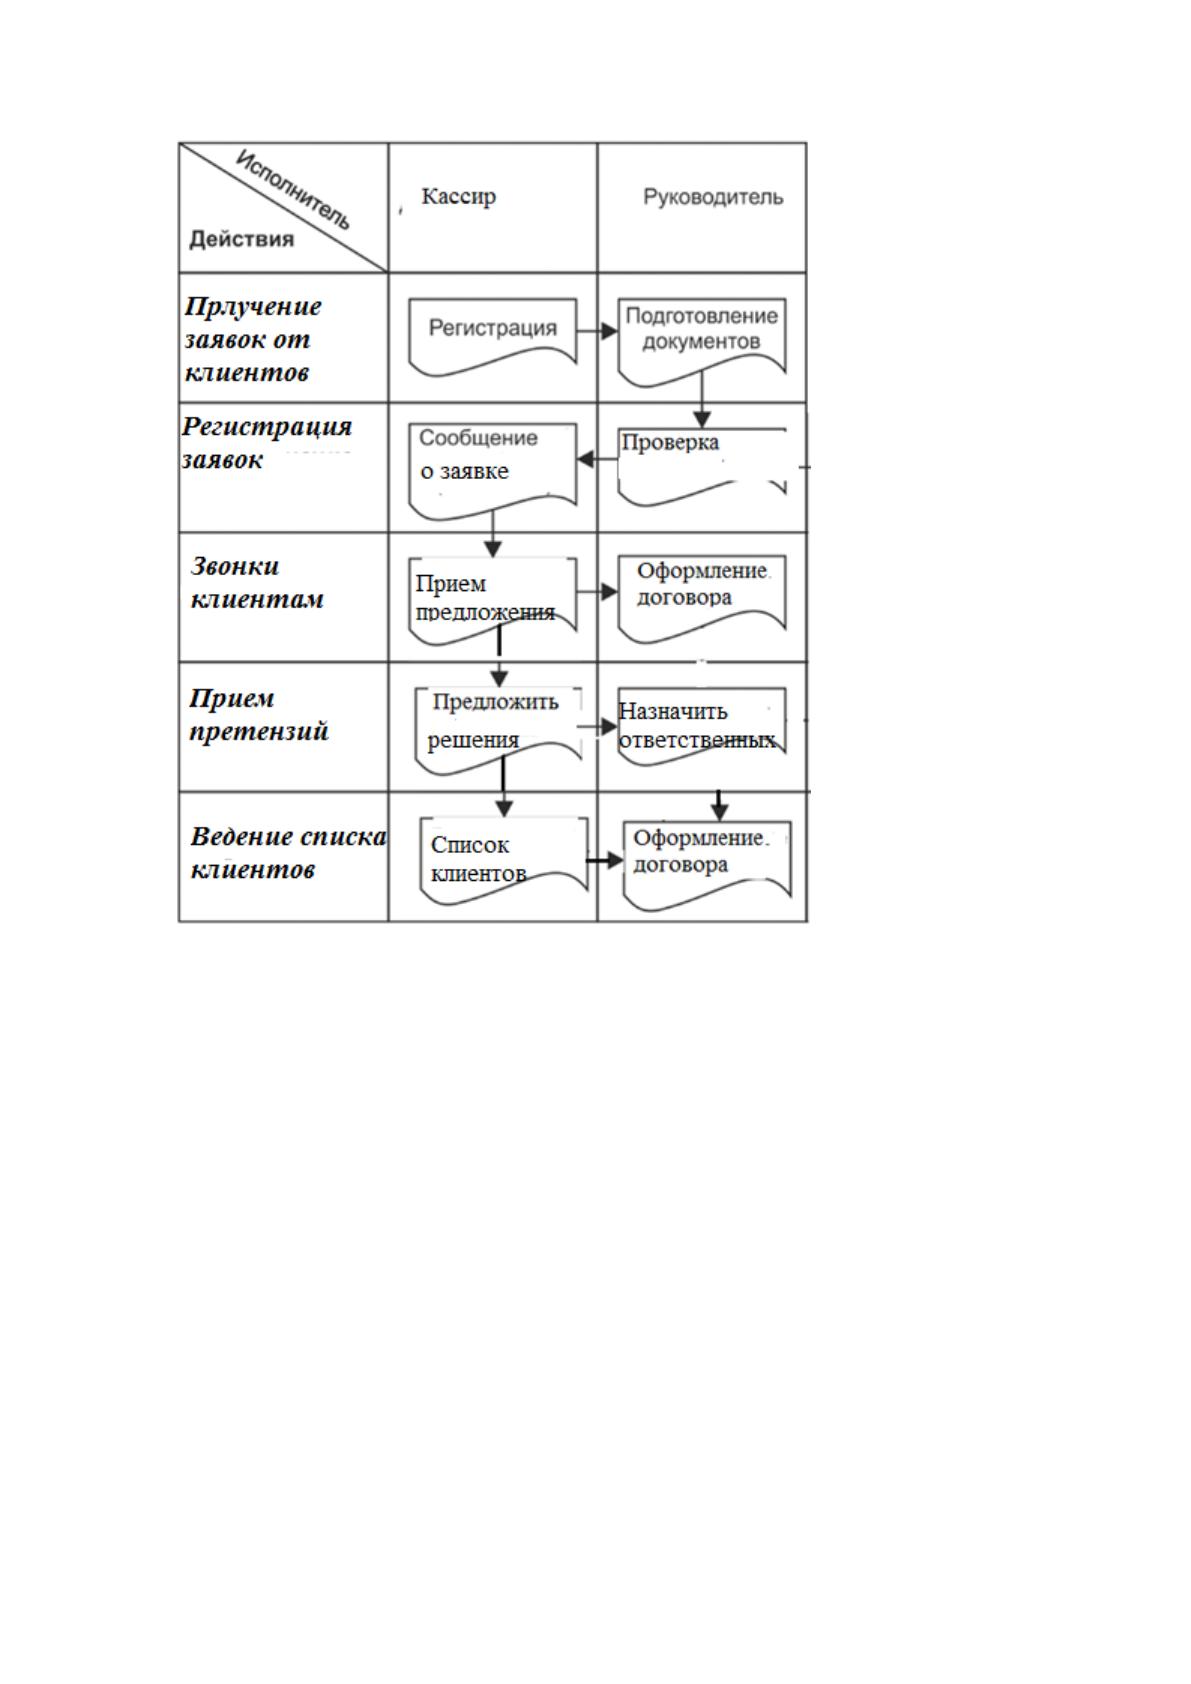
Схема документооборота представлена на рисунке 6.
25
Рисунок 6. Схема документооборота
Внедрение системы документооборота позволяет избежать многих
ошибок, возникающих при передаче, обработке и хранении документов, а
также значительно укорить данные процессы, что ведет к экономии рабочего
времени сотрудников, а, следовательно, к повышению общей эффективности
работы предприятия [4, c. 116].
Кроме того, автоматизация электронного документооборота дает
следующие тактические преимущества:
физическое освобождение места;
уменьшение затрат на копирование;
уменьшение затрат на доставку информации в бумажном виде;
26
уменьшение затрат на ресурсы: люди и оборудование;
уменьшение затрат на бумагу;
повышение продуктивности работы: более быстрое выполнение
работ, увеличение общего количества выполняемых работ, улучшение работы с
данными / записями (документами, имеющими юридические обязательства),
возможность выполнения новых типов работ или выполнения работ по
другому.
1.2.4. Анализ системы обеспечения информационной безопасности и
защиты информации
В компании «Билайн» имеются нормативно-правовые и организационно-
распорядительные документы такие как:
1. Регламент информационной безопасности: доступ сотрудников к
служебной информации, составляющей коммерческую тайну.
2. Регламенты использования сети Internet, электронной почты.
С целью более эффективного исполнения регламентов в компании
«Билайн» настроена служба Active Directory на Windows Server 2008. Она
позволяет настраивать и контролировать информационную безопасность.
Active Directory имеет следующую структуру [6, c. 143]:
1) доменные службы Active Directory – централизованные хранилища
сведений о конфигурации, запросах на проверку подлинности, а также
сведений о всех объектах, хранящихся в лесе. С помощью Active Directory
можно эффективно управлять пользователями, компьютерами, группами,
принтерами, приложениями и другими поддерживающими службы каталогов
проектами из единого безопасного, централизованного места;
2) аудит. Все изменения объектов Active Directory записываются,
поэтому известно, что именно изменилось, какое значение имеет измененный
атрибут сейчас и какое значение он имел ранее;
27
3) точная настройка политики паролей. Политики паролей можно
настроить для отдельных групп внутри домена. Правило, согласно которому
для каждой учетной записи домена используется одна и та же политика
паролей, больше не действует;
4) повышение эффективности управления учетными записями
пользователей, применяемыми в качестве удостоверений для служб. Поддержка
паролей учетных записей служб (учетных записей пользователей, применяемых
в качестве удостоверений для служб) – одна из тех задач, которые отнимают у
ИТ-специалистов больше всего времени. Если пароль учетной записи службы
изменяется, службам, которые используют соответствующее удостоверение,
также необходимо указать новый пароль. Чтобы разрешить эту проблему,
Windows Server 2008 R2 поддерживает новый компонент – управляемые
учетные записи служб. который при изменении пароля учетной записи службы
автоматически изменяет пароли для всех служб, использующих эту учетную
запись.
5) служба сертификатов Active Directory. В большинстве организаций
сертификаты используются для удостоверения пользователей и компьютеров и
для шифрования данных при их передаче по незащищенным подключениям.
Службы сертификатов Active Directory применяются для повышения
безопасности за счет связывания идентификационных данных пользователя,
устройства или службы с соответствующим закрытым ключом. Сертификат и
закрытый ключ хранятся в Active Directory, что помогает защитить
идентификационные данные; службы Active Directory становятся
централизованным хранилищем для получения приложениями
соответствующей информации по запросу.
Настройку и поддержку информационной безопасности и защиты
информации осуществляет – узкий круг IT специалистов, IT отдела. Начальник
IT отдела отвечает за контроль и работоспособность информационной
безопасность и защиты информации.
28
Обеспечение информационной безопасности и защиты информации на
уровнях:
программный – Microsoft Windows Server 2008, Active Directory:
а) права доступа (к операционной системе Windows 7, Windows Server,
Терминальный доступ Windows Server);
б) права пользователя системы (разграничены права доступа
пользователей 1с Бухгалтерия, CRM Fresh Office, файловый сервер);
в) парольная защита, доступ к базе (установлены пароли на
программные продукты, такие как: Касперский, 1с Бухгалтерия, CRM Fresh
Office);
г) ведение логов и так далее (ведется контроль логов, Windows Server
пользователи, контроль трафика интернет, контроль почты).
аппаратный – бекапы (резервное копирование) серверов.
Также ведется защита информационного Web-портала, используются
средства защиты от внешних угроз:
ежеквартальная смена паролей на доступ к базам данных;
ежеквартальная смена паролей на доступ к FTP серверу;
производится бекап (базы SQL, FTP файлов) 4 раза в месяц.
В компании «Билайн»производится постоянный мониторинг наиболее
опасных угроз информационной безопасности:
1) утечка данных;
2) халатность служащих;
3) вирусы;
4) хакеры;
5) кража оборудования;
6) аппаратные и программные сбои.
Источник: https://baza.diplomsite.ru/previewfile/1684