Дипломная работа: Автоматизация документооборота организации ООО ЧОП "Сайга"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
36
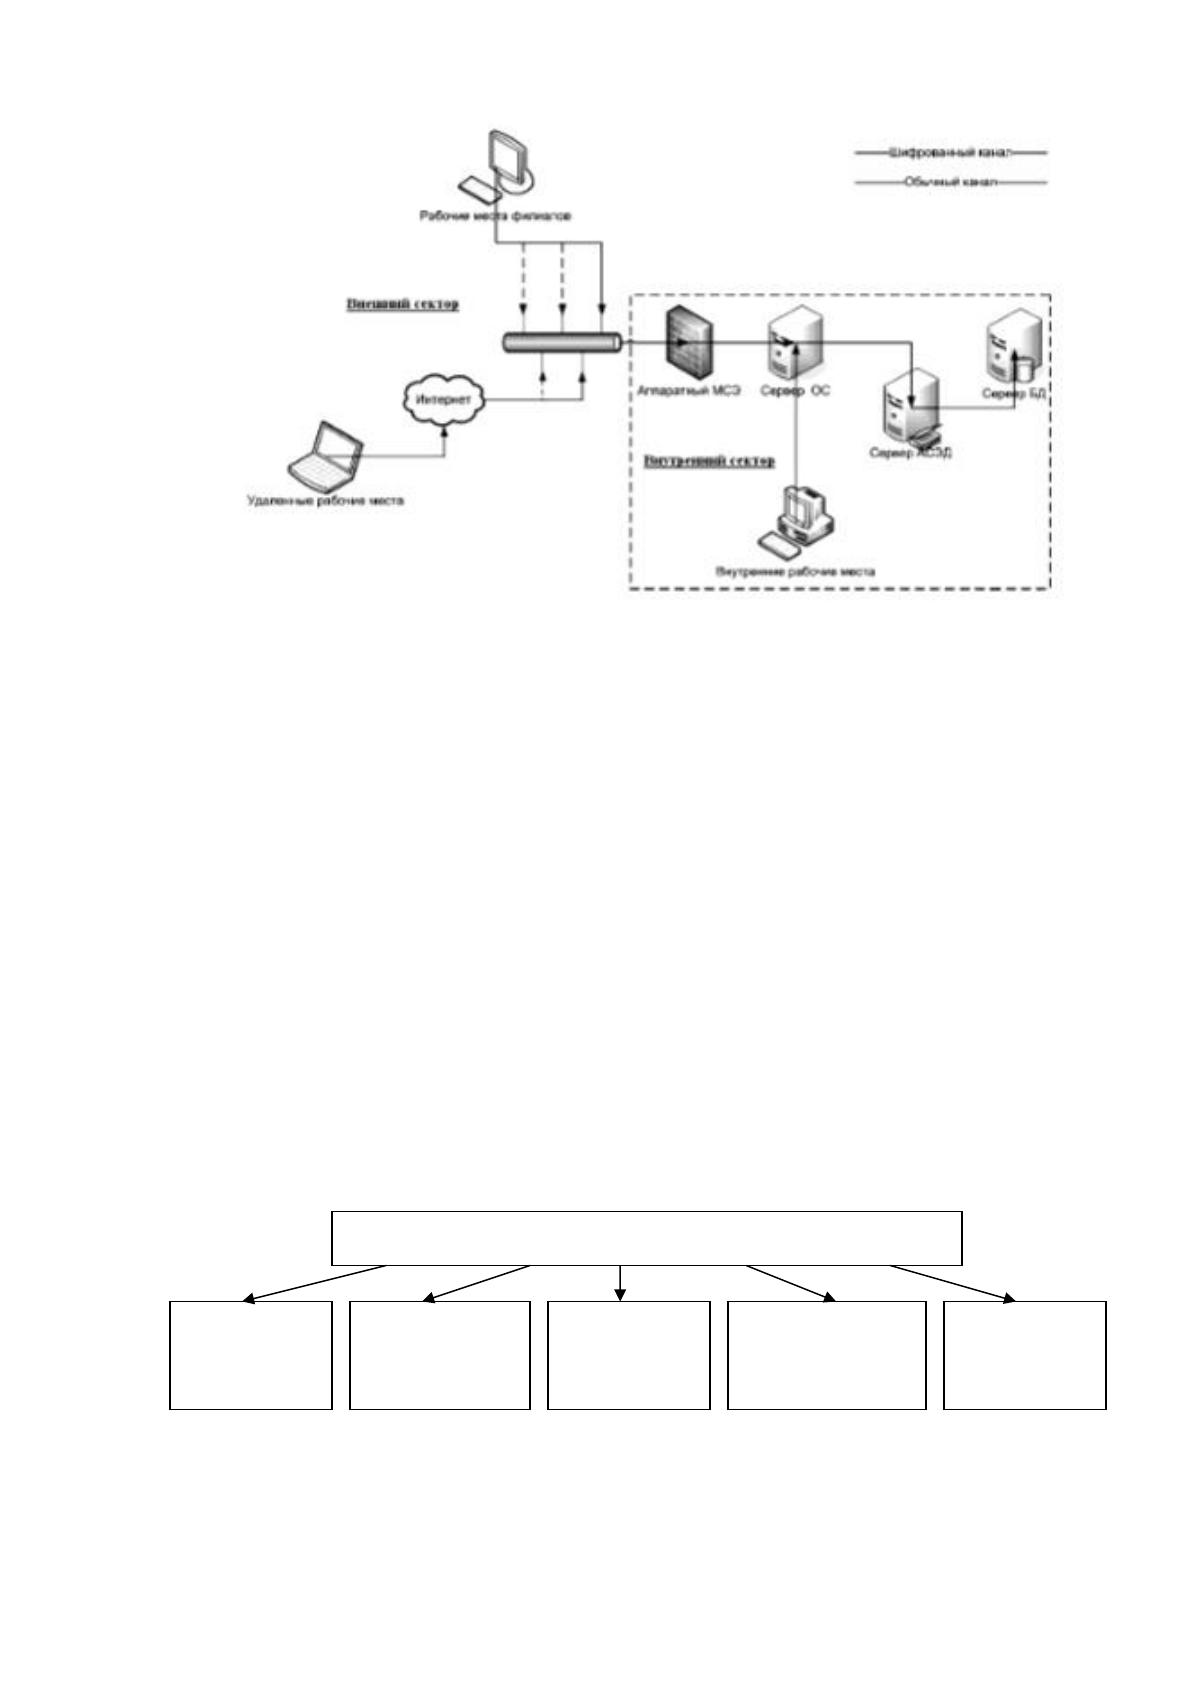
Рисунок №1.11. Общая модель СЭД
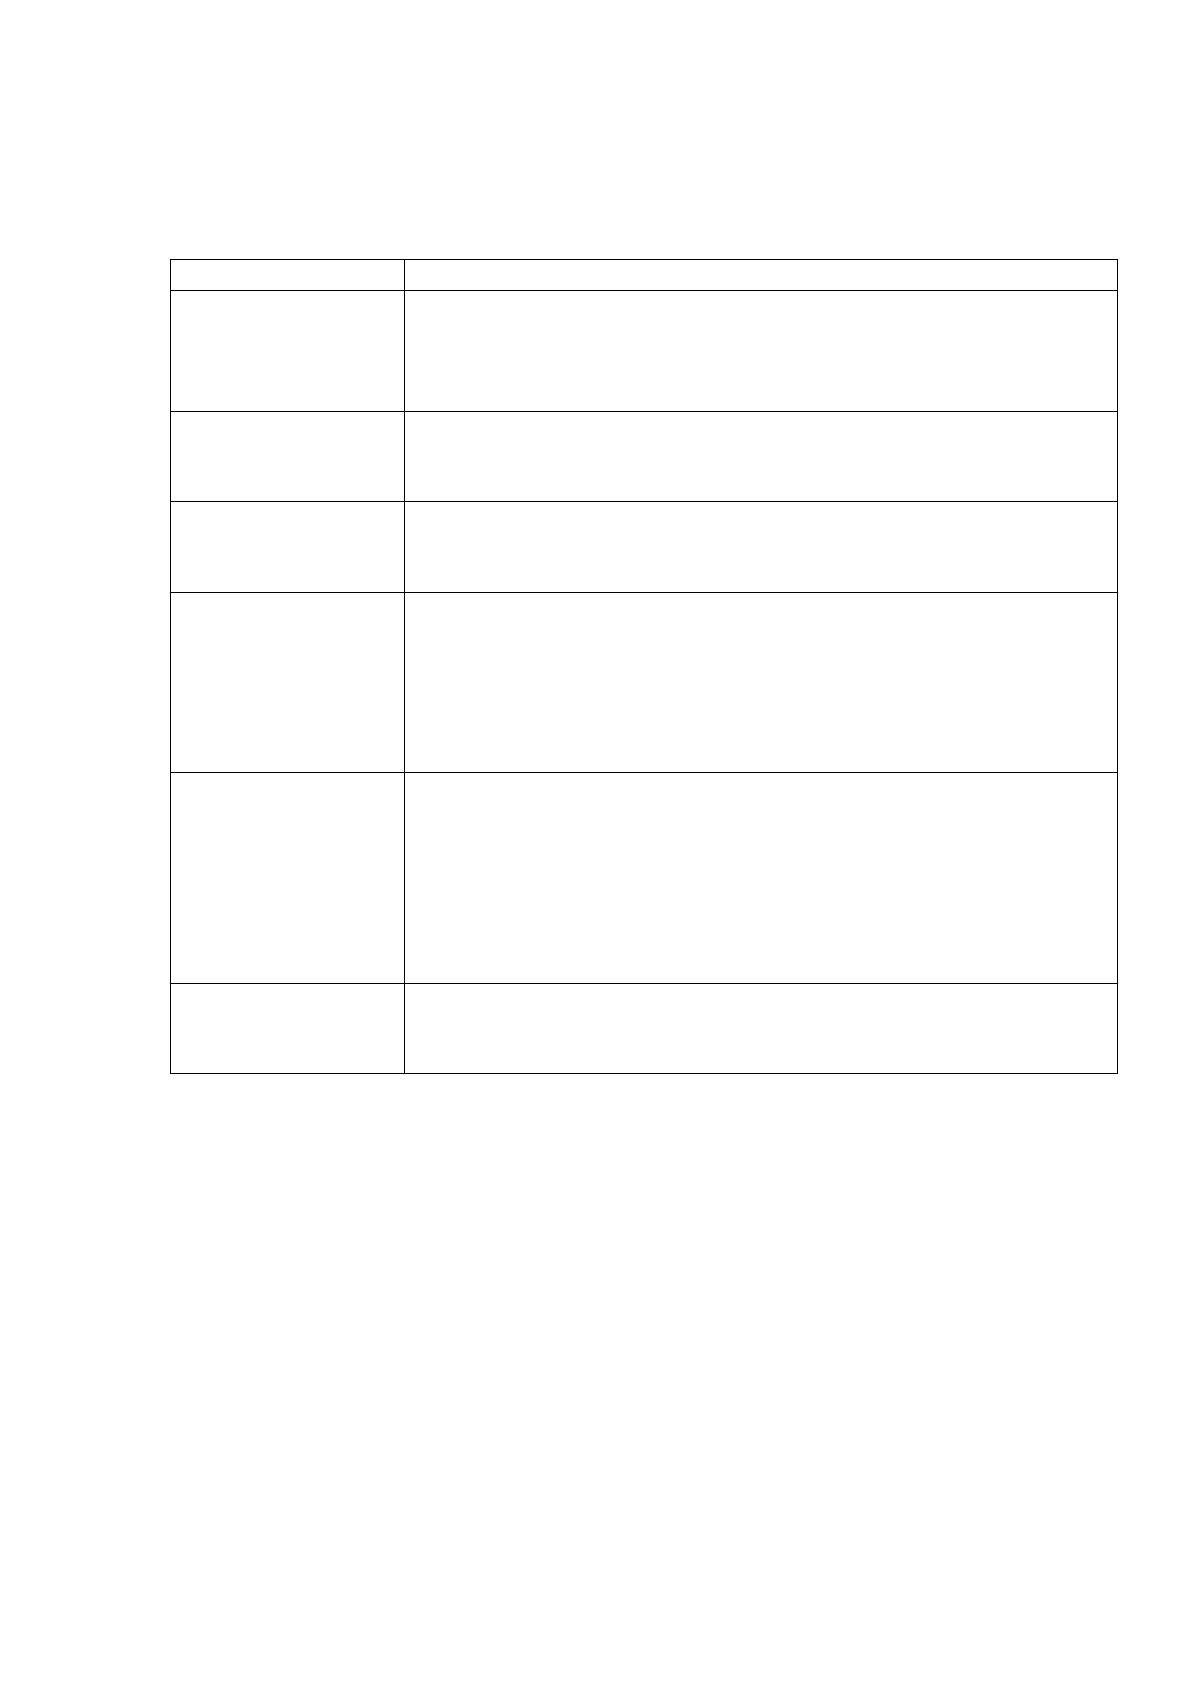
Kлассификация основных угроз систем электронного документооборота
представлена на рисунке 1.12.
Угрозa цeлостности - повреждение, уничтожение данных, которое может быть
непреднамеренное и злоумышленное.
Угроза конфиденциальности – нарушение любого типа конфиденциальности
информации, перехват, кража, изменение маршрутов следования.
Угроза работоспособности системы - ее реализация приводит к нарушению
работы системы (ошибки пользователей, преднамеренные атаки, сбои в оборудовании
или в программном обеспечении).
Угроза доступности - нарушает возможность за определенное время получить
необходимую информацию пользователем, имеющим права доступа к ней.
Рисунок №1.12. Угрозы СЭД
В электронной цифровой подписи стандарта O’zDSt 1092 хэш-функция
отражает сообщение в строку длиной 256 бит.
Угрозы систем электроного документоборота
Угроза
целостности
Угроза
конфиден-
циальности
Угроза
работоспо-
собности
Невозможность
доказательства
авторства
Угроза
доступности
37
В таблице 1.2 представлены алгоритмы электронной цифровой подписи.
Таблица №1.2
Алгоритмы электронной цифровой подписи
Тип
Описание
RSA
Стойкость зависит от сложности факторизации больших
чисел. Слабость связана с возможностью подделки
электронной цифровых подписей для некоторых сообщений
без определения секретного ключа.
Эль-Гамаль
(EGSA)
Для того, чтобы обеспечить практическую невозможность
подделки электронной цифровой подписи с использованием
задачи дискретного логарифмирования.
DSA
Алгоритм DSA является расширением алгоритма EGSA. и
имеет ряд преимуществ: снижениен объема памяти и время
вычисления подписи.
ГОСТ Р 34.10-
2001
Алгоритм цифровой подписи ГОСТ Р 34.10-2001
концептуально похож на алгоритм DSA. Отличие
заключается в использовании параметров электронной
цифровой подписи другого порядка, что и приводит к
получению защищенной подписи при использовании
российского стандарта.
O’zDSt 1092:2009
Национальный стандарт O’zDSt 1092:2009 описывает 2
алгоритма для генерации проверки подлинности ЭЦП.
Стойкость криптографического модуля по алгоритму 1
основан на степени сложности постановки задачи. Алгоритм
2 O’zDSt 1092 осуществляется с помощью операций группы
точек эллиптической кривой, определенной над конечным
полем и хэш-функции.
Elliptic Curve
Digital Signature
Algorithm
Алгоритм цифровых ECDSA основан на базе
математического аппарата эллиптических кривых над
простым полем Галуа.
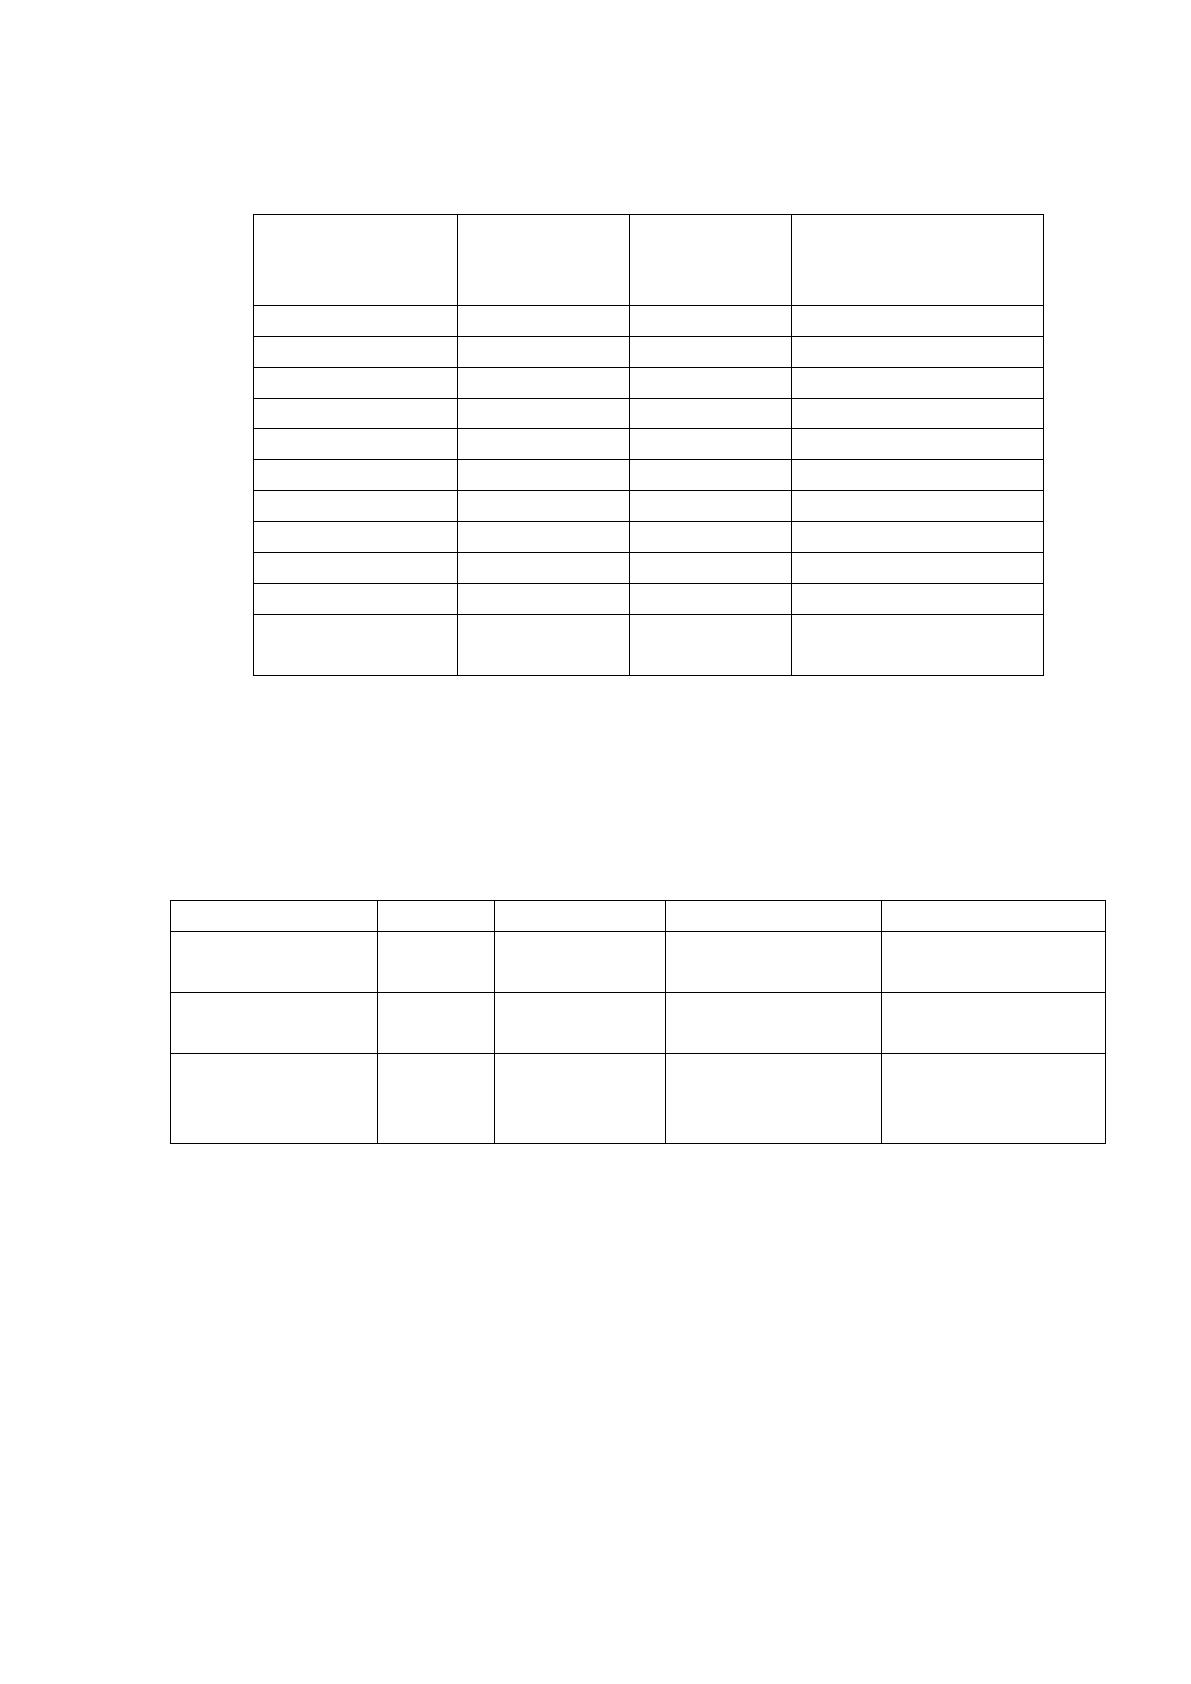
В таблице 1.3 дается сравнение алгоритмов шифрования, которые
используются в мировой практике.
В результате анализа были определены свойства алгоритма шифрования
стандарта O’zDSt 1105. В алгоритме шифрования O’zDSt 1105 используются ключи
шифрования и функциональный. Ключи представляет собой последовательность из
256 бит. Их совместное использование эквивалентно использованию в алгоритме
шифрования ключа длиной в 512 бит. Ключ обеспечивает трудоемкость
несанкционированного десшифрования информации. Функциональный ключ
обновляется на каждом сеансе.
38
Таблица №1.3
Алгоритмы шифрования
Название
алгоритма
Размер
ключа (бит)
Размер
блока (бит)
Количество
циклов
шифрования
Licipher
128
128
16
DES
56
64
16
FEAL
64
64
32
Serpent
256
128
32
IDEA
128
64
8,5
Crypton
256
128
12
DEAL
256
128
8
RC6
256
128
20
Rijndael
256
128
14
ГОСТ 28147-89
256
64
32
O’z DSt
1105:2009
256 (512)
256
8
В таблице 1.4 показано сравнение алгоритмов хэширования, используемых в
мировой практике
Таблица №1.4
Алгоритмы хэширования
MD5
SHA-1
ГОСТ Р 34.11-94
O’z DSt 1106:2009
Размер хэша,
бит.
128
160
256
128
Размер блока
обработки, бит.
512
512
256
128 (256)
Число раундов.
4
80
1
(b+2)10, b – число
блоков в
исходных данных
Алгоритм хэширования стандарта O’zDSt 1106, обладает следующими
свойствами:
1) определяет алгоритм хеширования и оценку функции для любой
последовательности двоичных символов;
2) для вычисления значения хэш использует итерационные процедуры;
3) хэш-функция сжимает сообщение до 128 бит.
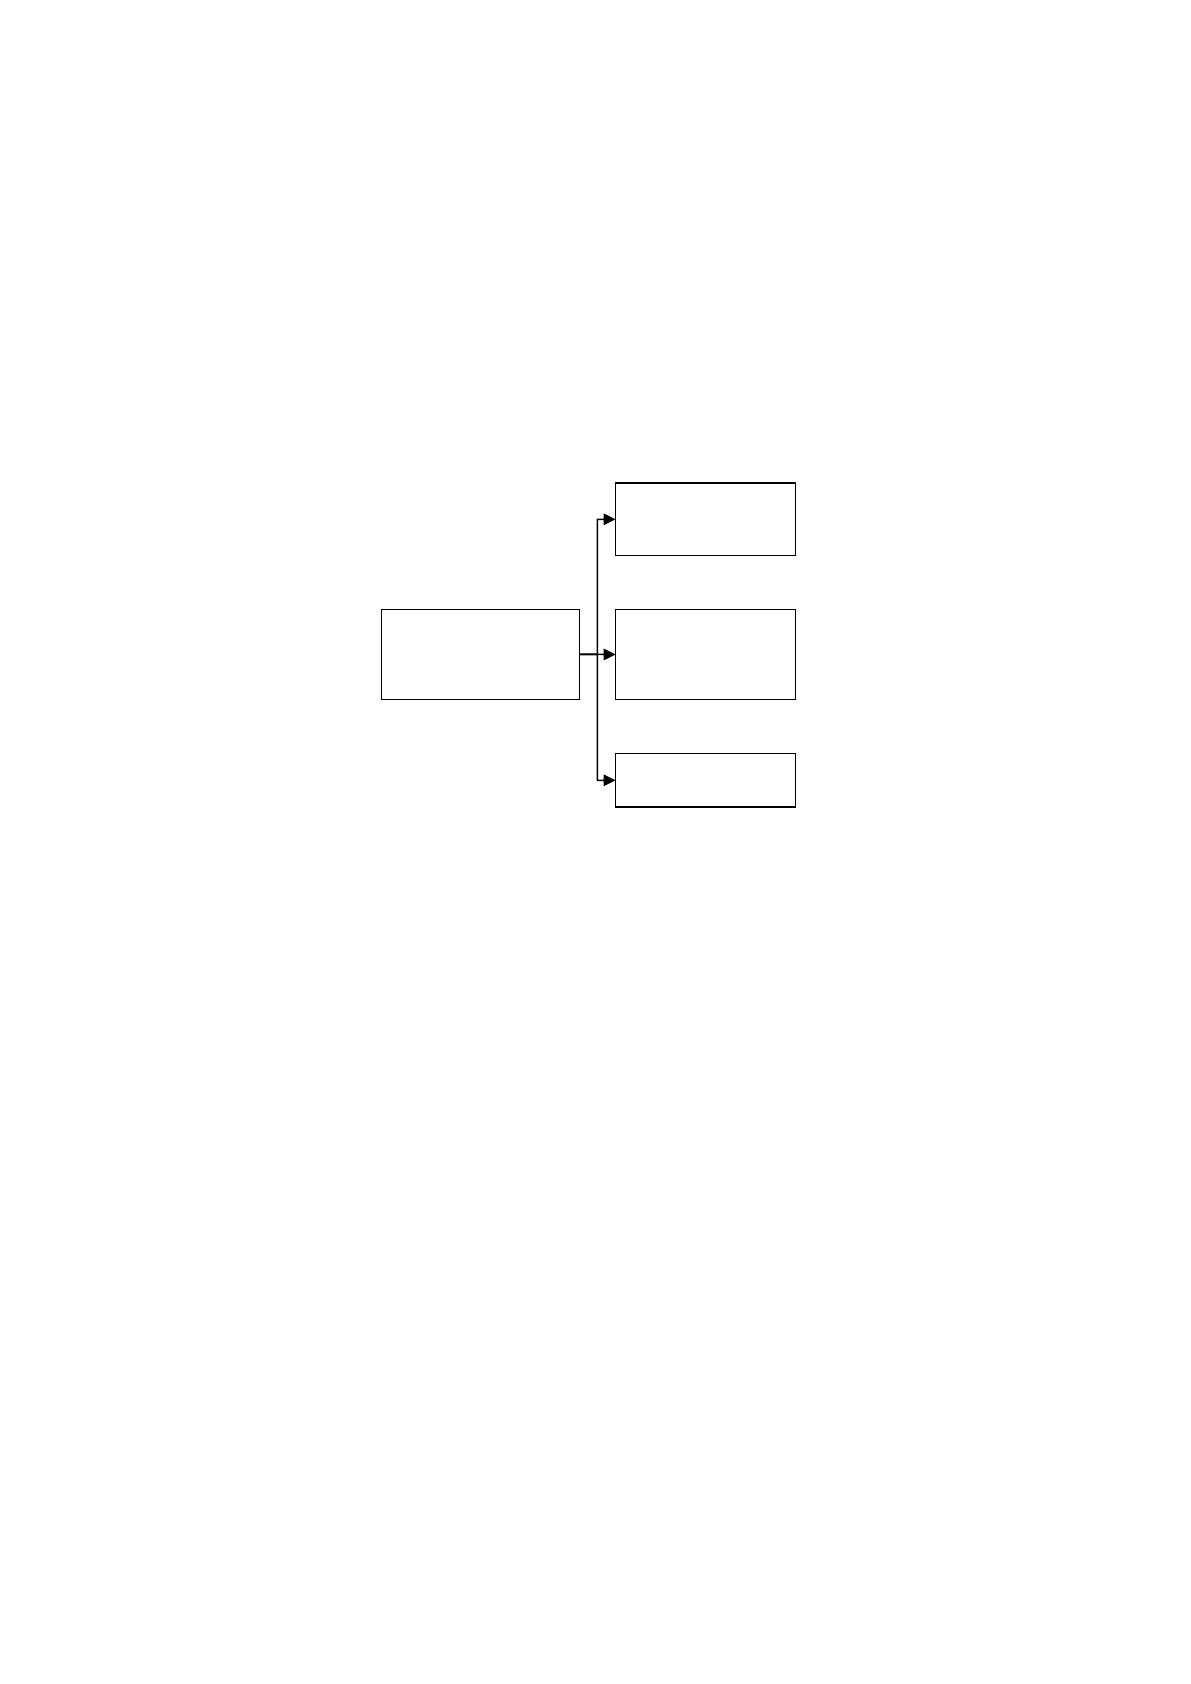
Для абсолютной защиты СЭД должен быть создан модуль криптографических
преобразований. Они выполняют следующие функции:
39
1) Шифрования и хэширования
2) Подписания электронной цифровой подписью
3) Аутентификации
Шифрования обеспечивает конфиденциальность документов. Информация в
зашифрованном виде остается на период до ее передачи по сети и хранении в базе
данных. Расшифровка информации возможна тем лицом, которому она
предназначена (рисунок 1.13).
Рисунок №1.13. Структура модуля криптографических преобразований
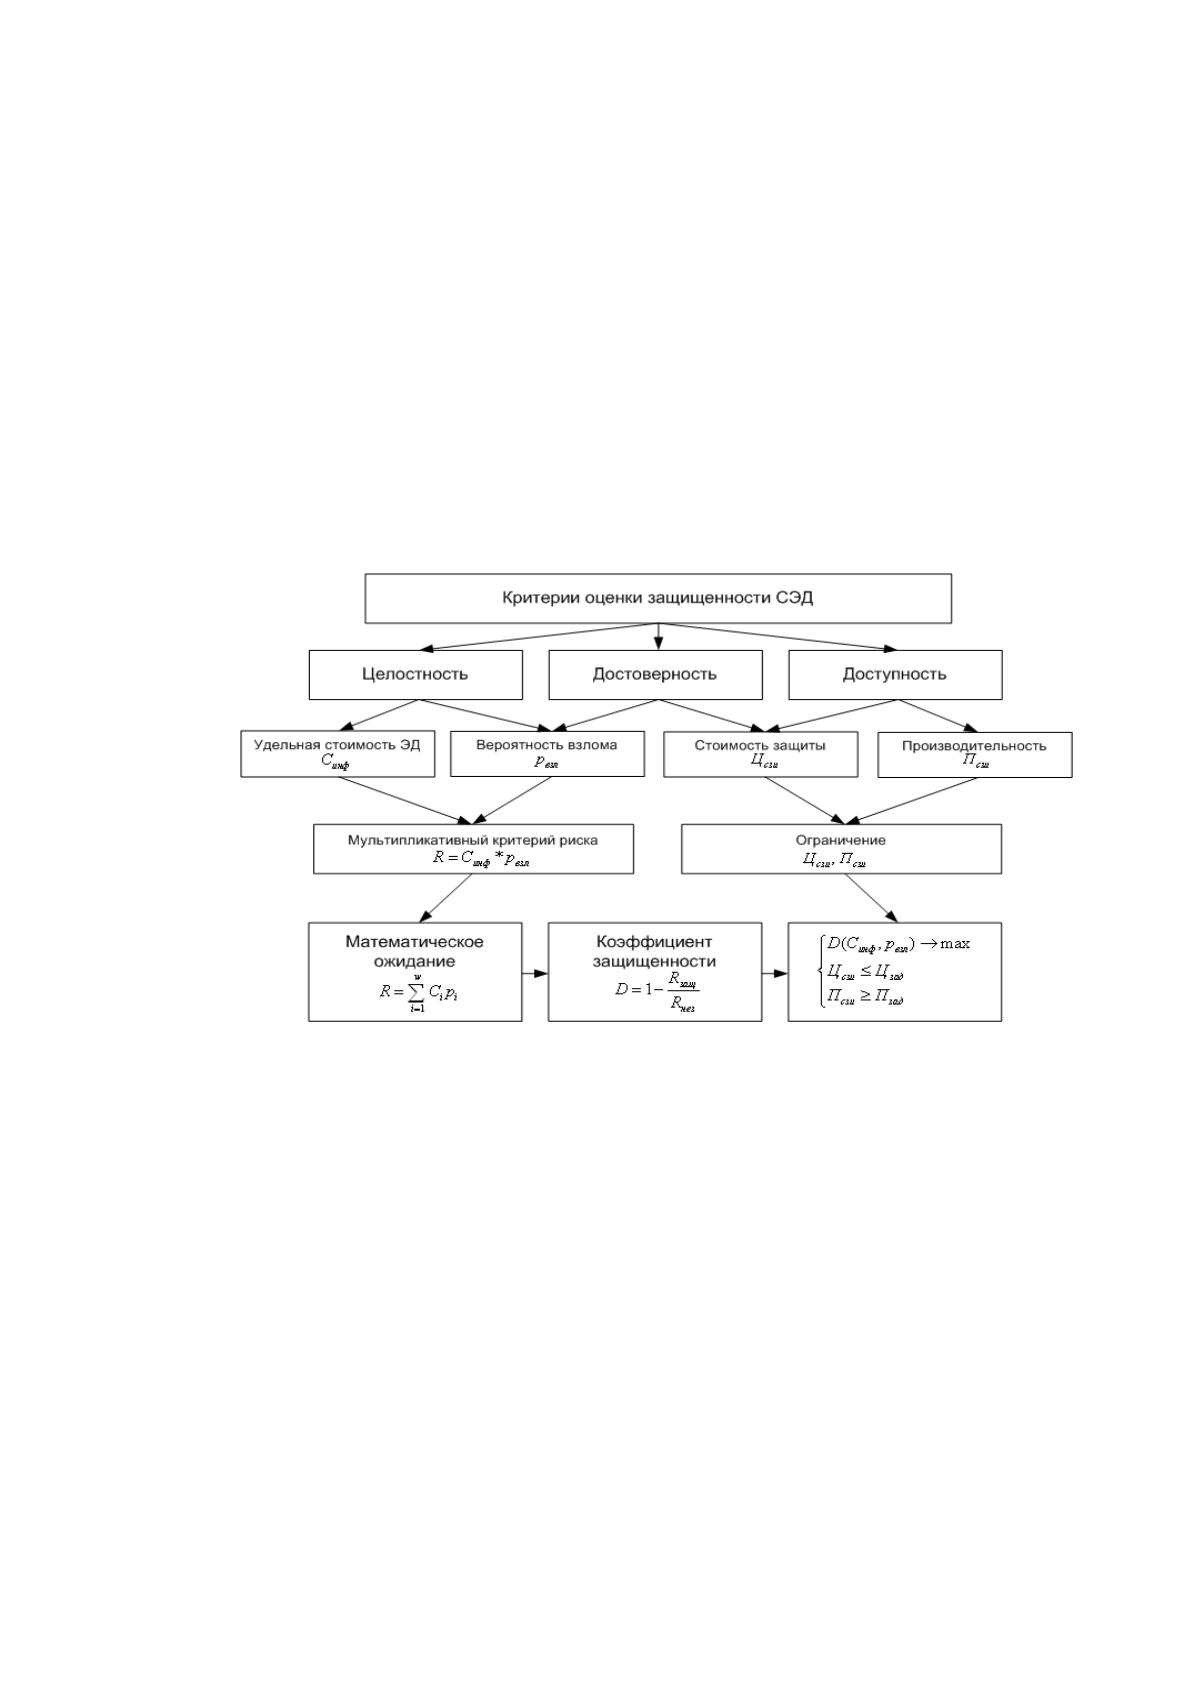
Целостность, доступность и достоверность данных являются основными
критериями оценки защиты данных для СЭД.
Определение эффективности информационной безопасности осуществляется
на основе расчета коэффициента безопасности. Эффективность защиты системы
электронного документооборота вычисляется по формуле:
( , , , )
инфвзл сзи сзи
ZfСрЦП
(1.1)
где Z- эффективность организации защиты системы электронного
документооборота;
С
инф
- удельная стоимость защищаемых электронных документов;
р
взл
- вероятность взлома;
Ц
сзи
- стоимость средств защиты информации;
П
сзи
- производительность СЭД при внедрении средств защиты информации.
Для упрощения расчетов надо свести задачу к однокритериальной, установив
ограничения по стоимости защиты:
сзи зад
ЦЦ
и по производительности системы
Модуль
криптографических
преобразований
Шифрование и
хэширование
Подписание ЭЦП и
обеспечение
целостности
Аутентификация
40
электронного документооборота:
сзи зад
ПП
.
Для мультипликативного критерия риска, который зависит от вероятности
взлома:
11
() () .
ww
iiвзлi
ii
Rp Rp Cp
, (1.2)
где R
i
(p) - коэффициент потерь от взлома i-oгo вида, который показывает, какие
средние потери приходятся на один взлом i-oгo вида.
Целостность, достоверность и доступность зависят от критериев, которые
показаны на рисунке 1.14.
Рисунок №1.14. Критерии оценки защищенности системы
электронного документооборота
Электронный документооборот - это средство повышения эффективности
управления. Автоматизация документооборота не просто средство оптимизации
внутренних процессов организации, а необходимость. Классический
документооборот имеет ряд недостатков: медленный поиск нужного документа,
сложность контроля исполнения документа, отслеживания движения документа на
этапах его жизненного цикла, сложность получения отчета о работе с документами,
длительность согласования документов и т.д. Внедрение систем электронного
документооборота поможет организации избавиться от недостатков бумажного
Источник: https://baza.diplomsite.ru/previewfile/1730