Дипломная работа: Дистанционное обслуживание клиентов в коммерческом банке: современные технологии и формы обслуживания
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
46
2). Базисный риск, возникающий в связи с тем, что по разным
инструментам банковского портфеля величина изменения ставок может зависеть
от разных кривых процентных ставок, в результате чего величина изменения
ставок по инструментам, имеющим один и тот же срок до погашения (или до
изменения ставок), при изменении рыночных ставок может быть разной.
3). Риск опциональности, который возникает из-за наличия в портфеле
банка производных финансовых инструментов в виде опционов и так
называемых встроенных опционов, то есть условий договоров различных
активных и пассивных балансовых и внебалансовых продуктов банка,
предусматривающих для банка или его клиентов возможность изменения
объемов, срочности денежных потоков или величины процентных ставок по
инструменту. Различают автоматический и поведенческий типы риска
опциональности.
52
Составляющие кредитного риска: стресс-тестирование, определение
дефолта, остаточный риск и риск концентрации кредитов.
Рост трансграничных связей и взаимодействия, а также секьюритизации.
Минимальные требования к капиталу. Согласно документа «Базель II»
отношение совокупного капитала к активам не должно быть ниже 8 %. Капитал
второго уровня не должен превышать 100 % капитала первого уровня.
Есть два подхода к расчету кредитного риска. Стандартизированный
подход основан на взвешивании величины кредитных требований на
коэффициент, присваиваемый тому или иному заёмщику в зависимости от
внешнего кредитного рейтинга, то есть рейтинга, определённого тем или иным
международным рейтинговым агентством (Standard & Poor's, Moody’s, Fitch
Ratings и др.). По сравнению с Базелем I нововведением является ориентация при
оценке риска на внешние рейтинги как на один из наиболее объективных
показателей деятельности того или иного банка (предприятия). Также новой
52
Костюченко Н.С. Анализ кредитных рисков / Н.С. Костюченко. – Москва: ИТД «Скифия», 2014. – с.102
47
является более гибкая система учёта обеспечения при расчёте кредитного
риска.
53
Подход Internal Rated Based Approach ‒ IRB Approach. С точки зрения
измерения кредитного риска подход IRB представляет собой математическую
модель, учитывающую четыре фактора: вероятность дефолта контрагента (PD);
удельный вес потерь при дефолте контрагента (LGD); абсолютную величину
требований на момент дефолта (EAD) и остаточный эффективный срок кредита
или обращения долговой ценной бумаги (М). С применением этих показателей
определяются ожидаемые (EL) и неожидаемые (UL) потери, величина которых
включается в расчёт достаточности капитала.
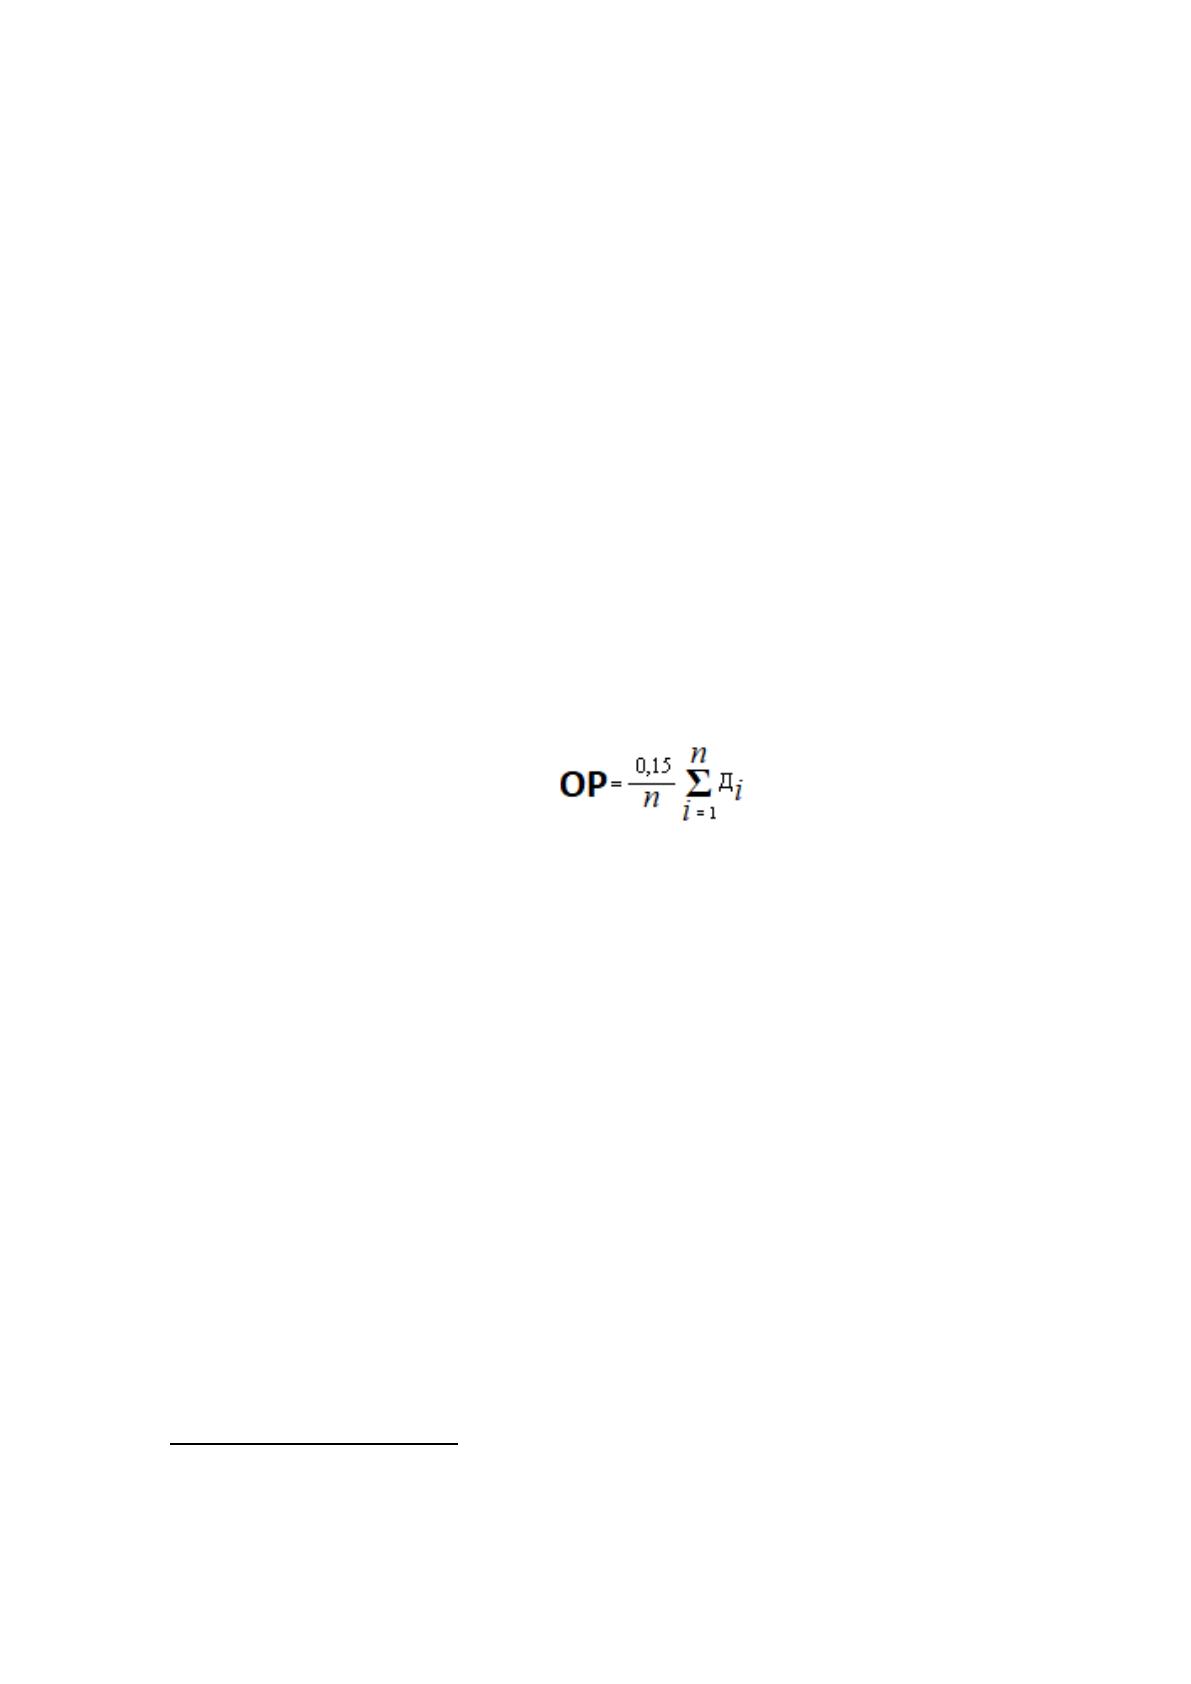
Операционные риски. Согласно Положения Банка России от 03.09.2018 г.
за № 652-П «О порядке расчёта размера операционного риска»
54
размер
операционного риска рассчитывается банком по формуле:
где:
ОР ‒ размер операционного риска;
Д
i
‒ доход за i-й год для целей расчета капитала на покрытие
операционного риска, определяемый в соответствии с пунктом 3 настоящего
Положения;
n ‒ количество лет (три года, предшествующие дате расчета размера
операционного риска).
Кредитные риски. Письмо Банка России от 07 декабря 2007 года № 197-Т
«О рисках при дистанционном банковском обслуживании».
55
В российском сегменте сети Интернет зафиксированы сетевые атаки на
сайты и серверы кредитных организаций, а также попытки неправомерного
53
Костюченко Н.С. Анализ кредитных рисков / Н.С. Костюченко. – Москва: ИТД «Скифия», 2014. – с.132
54
ИПС Консультант Плюс – consultant.ru // ПоложФение Банка России от 03.09.2018 N 652-П (ред. от 27.02.2020)
"О порядке расчета размера операционного риска"
55
ИПС Консультант Плюс – consultant.ru // Письмо Банка России от 07 декабря 2007 года № 197-Т «О рисках при
дистанционном банковском обслуживании».
48
получения персональной информации пользователей систем дистанционного
банковского обслуживания (пароли, секретные ключи средств шифрования и
аналогов собственноручной подписи, ПИН-коды и номера банковских карт, а
также персональные данные их владельца)
56
Наиболее распространенными являются распределенные атаки типа «отказ
в обслуживании». Программное обеспечение компьютеров предварительно
специальным образом дистанционно модифицируется лицами, которые
предпринимают попытки неправомерного получения персональной информации
пользователей систем ДБО. Большое количество компьютеров по команде
злоумышленников начинают одновременно направлять массовые запросы на
атакуемый ресурс, серьезно нарушая либо полностью блокируя его работу. При
этом владелец ресурса, как правило, не может самостоятельно, без помощи
провайдера Интернета, восстановить работоспособность ресурса.
Продолжительность атак может составлять несколько суток, в течение которых
оказывается невозможным ДБО множества клиентов кредитной организации,
что может нанести прямой ущерб этой организации и ее клиентам.
Поэтому Банк России рекомендует кредитным организациям включать в
договоры, заключаемые с провайдерами Интернета, обязательства сторон по
принятию мер, направленных на оперативное восстановление
функционирования ресурса при возникновении нештатных ситуаций, а также
ответственности за несвоевременное исполнение таких обязательств.
57
При совершении попыток неправомерного получения персональной
информации пользователей систем ДБО клиентам кредитных организаций по
системам электронной почты направляются сообщения, в которых под какими-
либо предлогами (техническое перевооружение организации, обновление или
сверка баз данных кредитной организации) предлагается ввести с клавиатуры
56
Ревенков П.В., Липатов А.О. Платежные услуги с использованием электронных средств платежа и
противодействие легализации (отмыванию) доходов, полученых преступным путем //Деньги и кредит. 2017 – №
12.
57
Ревенков П.В., Липатов А.О. Платежные услуги с использованием электронных средств платежа и
противодействие легализации (отмыванию) доходов, полученых преступным путем //Деньги и кредит. 2017 – №
12.
49
компьютера указанные коды в поля экранных форм в ходе имитируемых сеансов
информационного взаимодействия с кредитной организацией (к примеру, через
созданный дубликат ее web-сайта). Одновременно на компьютер клиента с web-
сайта могут передаваться вредоносные программы, являющиеся
компьютерными вирусами или «закладками», выполняющими в фоновом
режиме работы скрытые функции, связанные с неправомерным получением
персональной информации пользователей систем ДБО.
Наблюдаются случаи неправомерного получения реквизитов банковских
карт при проведении операций через банкоматы. При этом используются
накладные устройства на клавиатуру для ввода ПИН-кода или на устройство для
приема карт в банкомат, а также специально приспособленные для этих целей
«фальшивые» банкоматы, которые незаконно устанавливаются, как правило, в
не контролируемых кредитными организациями местах и внешне не отличаются
от банкоматов, используемых для ДБО клиентов кредитных организаций.
Неправомерно полученные различными способами реквизиты банковских карт
используются для изготовления поддельных банковских карт, частично (так
называемый «белый пластик») или полностью имитирующих подлинные. При
использовании в банкоматах поддельные банковские карты предоставляют их
обладателям все возможности подлинных банковских карт.
58
В целях неправомерного получения персональной информации
пользователей систем ДБО заинтересованные лица используют также различные
варианты телефонного мошенничества. В частности, отмечаются случаи
направления мошенниками на мобильные телефоны клиентов кредитных
организаций SMS-сообщений о необходимости позвонить по номерам
телефонов, которые в действительности не принадлежат этим организациям.
Также имеют место звонки клиентам с сообщением автоинформаторов о
предоставлении продуктов и услуг банка с предложением нажать определенные
клавиши на телефоне для подтверждения согласия в их приобретении и т.п. Тем
58
Мошенничество в платежной сфере: бизнес-энциклопедия / ред.-сост. А. Воронин; Центр исследований
платежных систем и расчётов. – Москва: Интеллектуальная Литература, 2016. – c.187 – Режим доступа:
http://biblioclub.ru
50
самым клиенты банка провоцируются к вступлению в контакты с мошенниками,
целью которых в том числе может являться получение конфиденциальной
клиентской информации (например, номера банковской карты и ПИН-кода).
Таким образом Центральный Банк России обращает внимание кредитных
организаций на необходимость распространения для своей клиентской базы
предупреждающей информации, под посредством использования
представительств в сети веб-сайтов, о возможных случаях незаконного
получения личной информации клиентов систем ДБО. В состав такой
информации желательно включить описание методов и средств
информационного взаимодействия официально используемого с клиентами, а
также описания способов незаконного получения личных идентификационных
кодов от клиентов, информации о банковских картах и мер предосторожности,
которые важно учесть и соблюдать клиентам, пользующимся системами ДБО.
59
Кредитные учреждения могли бы рекомендовать своим клиентам:
исключить возможность неправомерного получения персональной
информации пользователей систем ДБО (не передавать неуполномоченным
лицам);
осуществлять операции с использованием банкоматов, установленных в
безопасных местах (в государственных учреждениях, подразделениях банков,
крупных торговых комплексах, гостиницах, аэропортах и т.п.);
не использовать банковские карты в организациях торговли и
обслуживания, не вызывающих доверия;
при совершении операций с банковской картой без использования
банкоматов не выпускать ее из поля зрения;
не пользоваться устройствами, которые требуют ввода ПИН-кода для
доступа в помещение, где расположен банкомат;
59
Мошенничество в платежной сфере: бизнес-энциклопедия / ред.-сост. А. Воронин; Центр исследований
платежных систем и расчётов. – Москва: Интеллектуальная Литература, 2016. – c.190 – Режим доступа:
http://biblioclub.ru
Источник: https://baza.diplomsite.ru/previewfile/179